

Nghe bài đọc
00:00
/
--:--
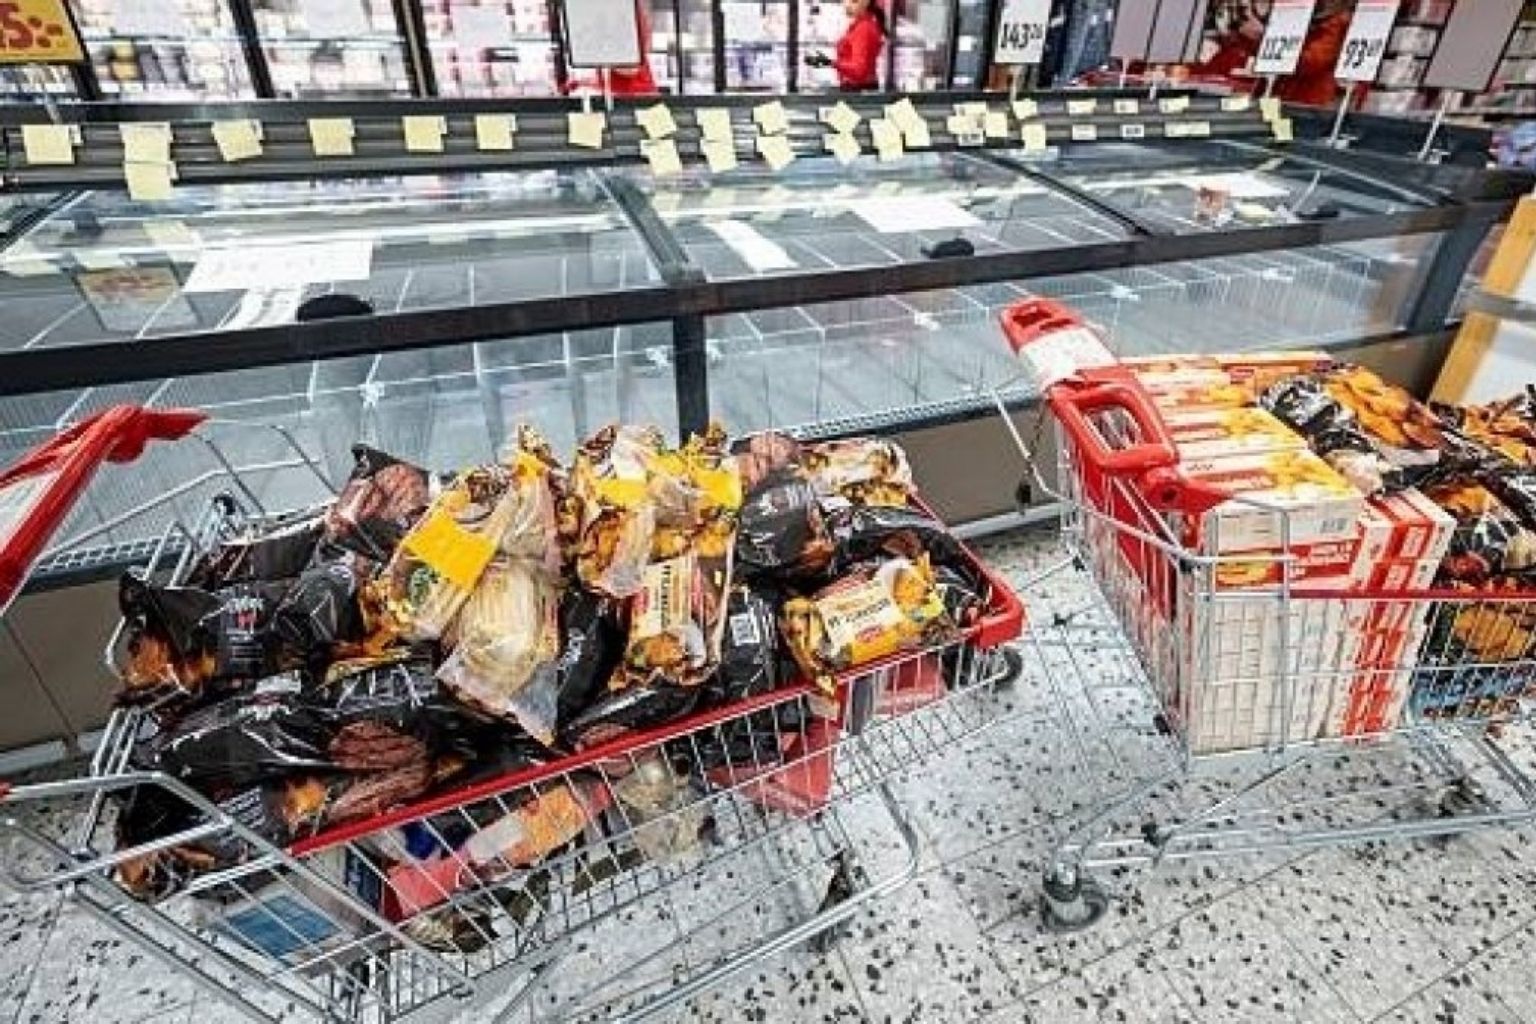
Các siêu thị tại tám nước châu Âu phải loại bỏ một lượng lớn thực phẩm sau khi tin tặc can thiệp vào hệ thống làm lạnh, khiến nhiệt độ tủ mát và tủ đông tăng. Các nhà bán lẻ đang ngắt kết nối internet của thiết bị bị ảnh hưởng, rà soát lỗ hổng và nâng cấp hệ thống để ngăn sự cố tái diễn.
Tấn công hệ thống làm lạnh khiến siêu thị phải loại bỏ thực phẩm
Theo Reuters, đợt tấn công ngày 2/11/2026 xảy ra khoảng ba tuần sau một vụ việc tương tự tại Pháp. Tin tặc can thiệp vào hệ thống điều khiển, làm tăng nhiệt độ trong tủ lạnh và tủ đông. Nhiều cửa hàng phải loại bỏ thực phẩm sau khi điều kiện bảo quản bị gián đoạn.
Tại Thụy Điển, chuỗi Coop cho biết cả bảy cửa hàng bị ảnh hưởng đã hoạt động trở lại, nhưng hệ thống làm lạnh tại các điểm này đã được ngắt khỏi internet. Chuỗi cũng đang kiểm tra toàn bộ mạng lưới cửa hàng để xác định còn thiết bị nào có thể bị tấn công hay không.
Coop đang thay kết nối 4G bằng mạng 5G và modem mới. Quá trình nâng cấp đã bắt đầu sau vụ tấn công tại Pháp. Song song với việc thay thiết bị kết nối, Danfoss, nhà cung cấp phần mềm có hệ thống bị nhắm tới trong cả hai đợt, khuyến nghị khách hàng tránh để bộ điều khiển làm lạnh có thể được truy cập trực tiếp từ internet.
Vì sao hệ thống làm lạnh khó được bảo vệ đồng loạt?
Nhiều siêu thị châu Âu hoạt động theo mô hình hợp tác xã hoặc do các chủ cửa hàng độc lập vận hành. Vì vậy, các điểm bán cùng thương hiệu có thể dùng hệ thống làm lạnh và cách kết nối khác nhau. Việc rà soát cần thực hiện tới từng cửa hàng để xác định thiết bị nào nằm ngoài mạng quản lý chung.
Chuỗi ICA tại Thụy Điển cho biết cả 23 cửa hàng bị tấn công ngày 2/11 đều có thiết bị kết nối bên ngoài mạng lưới do chuỗi quản lý tập trung. Ông Christian Olofsson, chủ các cửa hàng ICA tại Tomelilla và Sjöbo, cho biết sự cố xảy ra khi ông đang thay đổi hệ thống bảo mật tại hai điểm bán. Cảnh sát Thụy Điển đã tiếp nhận khoảng 10 trình báo kể từ ngày xảy ra vụ tấn công và dự kiến con số này còn tăng.
Tại Đức, Edeka cho biết mạng lưới cửa hàng do các nhà bán lẻ độc lập vận hành không sử dụng chung một hệ thống làm lạnh tiêu chuẩn. Một cửa hàng của chuỗi tại Reisbach đã bị tin tặc can thiệp vào thiết bị làm lạnh. Carrefour cũng ghi nhận sự cố tại 15 cửa hàng ở Bỉ, sau khi 80 cửa hàng nhượng quyền tại Pháp bị tấn công theo cách tương tự ba tuần trước đó.
Ngắt kết nối giúp cô lập thiết bị trong lúc rà soát
Frank Groenewegen, chuyên gia an ninh mạng tại Deloitte, khuyến nghị các nhà bán lẻ xác định bộ điều khiển nào đang kết nối internet, kiểm tra bản cập nhật bảo mật và xác nhận thiết bị còn được nhà sản xuất hỗ trợ hay không. Với thiết bị chưa rõ tình trạng bảo mật, ông đề xuất ngắt kết nối khỏi internet công cộng để chặn đường truy cập từ bên ngoài trong lúc kiểm tra.
Việc cô lập thiết bị giúp giảm nguy cơ bị can thiệp từ xa trước mắt. Để xử lý nguyên nhân, nhà bán lẻ vẫn cần xác định lỗ hổng nằm ở bộ điều khiển, cấu hình kết nối hay phần mềm, rồi áp dụng biện pháp khắc phục phù hợp.
Cơ quan an ninh mạng châu Âu tăng cảnh giác
Cơ quan An ninh mạng Liên minh châu Âu (ENISA) cho rằng các vụ tấn công vào ngành bán lẻ tại nhiều nước thành viên cho thấy tầm quan trọng của việc chia sẻ thông tin nhanh và phối hợp ứng phó giữa các quốc gia.
Tại Anh, Richard Horne, Giám đốc điều hành Trung tâm An ninh mạng Quốc gia (NCSC), cho biết tin tặc cũng tìm cách nhắm vào các doanh nghiệp chế biến thịt quy mô nhỏ, song tác động ghi nhận ở mức hạn chế. NCSC đang phối hợp với các tổ chức để phát hiện và khắc phục điểm yếu trước khi chúng bị khai thác. Theo ông Horne, những sự cố tương tự có thể xảy ra thường xuyên hơn nếu thiết bị và phần mềm cũ không theo kịp các phương thức tấn công mới.
Theo dõi
Đăng nhập
0 Comments
Cũ nhất